


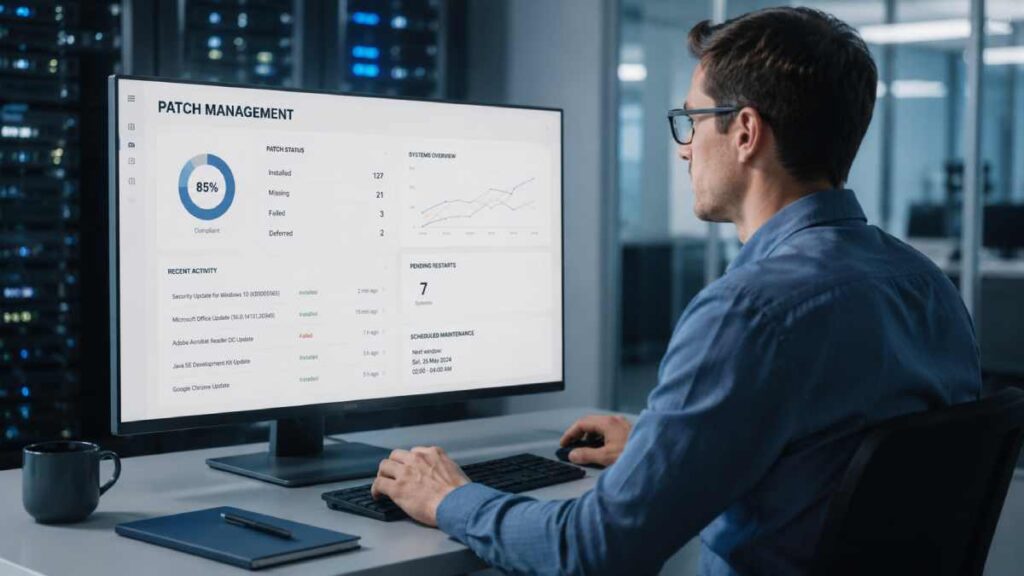
Die Bedeutung wächst mit der zunehmenden Komplexität digitaler Infrastrukturen. Unternehmen arbeiten heute selten mit wenigen, klar abgegrenzten Systemen. Stattdessen entstehen hybride Umgebungen aus lokalen Netzwerken, mobilen Endgeräten, Cloud-Anwendungen und spezialisierten Fachlösungen. Jedes dieser Elemente kann Sicherheitslücken aufweisen oder Fehler enthalten, die den laufenden Betrieb beeinträchtigen. Patch-Management schafft hier Ordnung, Transparenz und Verlässlichkeit. Es bildet damit eine tragende Säule für die Sicherheit und die langfristige Leistungsfähigkeit von IT-Systemen.
Warum Patch-Management unverzichtbar geworden ist
Software wird kontinuierlich weiterentwickelt. Neue Funktionen, verbesserte Kompatibilität und Fehlerbehebungen entstehen in kurzen Abständen. Besonders kritisch sind jedoch Sicherheitsupdates, denn bekannte Schwachstellen werden häufig in kurzer Zeit öffentlich dokumentiert und von Angreifern gezielt ausgenutzt. Ohne ein geregeltes Patch-Management entstehen gefährliche Zeitfenster, in denen Systeme verwundbar bleiben. Selbst einzelne veraltete Anwendungen können zum Einstiegspunkt für größere Sicherheitsvorfälle werden.
Neben dem Sicherheitsaspekt spielt auch die Stabilität eine zentrale Rolle. Ungepatchte Software kann zu Ausfällen, Kompatibilitätsproblemen oder Leistungseinbußen führen. Werden Updates dagegen koordiniert geprüft und verteilt, lassen sich viele Störungen frühzeitig verhindern. Patch-Management ist somit kein rein technisches Detail, sondern Teil einer vorausschauenden Betriebsstrategie, die Risiken minimiert und Ressourcen schont.
Der typische Ablauf eines strukturierten Patch-Prozesses
Ein wirksames Patch-Management beginnt mit Transparenz. Zunächst muss bekannt sein, welche Systeme, Anwendungen und Geräte überhaupt im Einsatz sind. Nur auf dieser Grundlage lässt sich bewerten, welche Updates relevant sind und mit welcher Priorität sie behandelt werden sollten. Danach folgt die Sichtung verfügbarer Patches. Nicht jedes Update ist gleich kritisch, weshalb eine Risikoeinstufung notwendig ist. Sicherheitsrelevante Korrekturen für öffentlich erreichbare Systeme erhalten in der Regel höchste Priorität.
Vor der breiten Verteilung empfiehlt sich eine Testphase in einer kontrollierten Umgebung. So lässt sich prüfen, ob ein Patch mit bestehenden Anwendungen harmoniert oder unerwünschte Nebeneffekte verursacht. Erst nach erfolgreicher Bewertung erfolgt der Rollout. Auch die Dokumentation ist ein wesentlicher Bestandteil. Sie schafft Nachvollziehbarkeit, erleichtert Audits und hilft dabei, den Status der Systeme jederzeit einschätzen zu können. Ein sauber dokumentierter Prozess erhöht die Reaktionsfähigkeit im Störungsfall erheblich.
Herausforderungen in komplexen IT-Umgebungen
In der Praxis ist Patch-Management häufig anspruchsvoller, als es auf den ersten Blick erscheint. Unterschiedliche Hersteller, heterogene Betriebssysteme und individuell konfigurierte Anwendungen führen zu einem hohen Abstimmungsbedarf. Hinzu kommen Abhängigkeiten zwischen einzelnen Komponenten. Ein Update auf einem Server kann Auswirkungen auf Schnittstellen, Datenbanken oder Fachanwendungen haben. Deshalb ist es entscheidend, technische Zusammenhänge genau zu kennen und Wartungsfenster sorgfältig zu planen.
Besondere Aufmerksamkeit erfordern ältere Systeme, deren Aktualisierung nur eingeschränkt möglich ist. Solche Altsysteme finden sich in vielen Unternehmen noch immer in produktiven Umgebungen. Sie erhöhen das Risiko erheblich, wenn keine Kompensationsmaßnahmen vorhanden sind. Auch mobile Geräte und dezentrale Arbeitsmodelle haben den Aufwand verändert. Endgeräte befinden sich nicht mehr ausschließlich im Firmennetz, sondern an wechselnden Standorten. Dadurch gewinnt die zentrale Steuerung von Updates zusätzlich an Bedeutung.
Automatisierung als Schlüssel zu mehr Effizienz
Mit wachsender Systemzahl wird manuelles Patch-Management schnell unübersichtlich. Automatisierte Lösungen helfen dabei, verfügbare Updates zu erkennen, Geräte zu inventarisieren, Freigaben zu steuern und Installationen zuverlässig umzusetzen. Dadurch sinkt nicht nur der administrative Aufwand, sondern auch die Fehleranfälligkeit. Gleichzeitig ermöglicht Automatisierung ein schnelleres Schließen kritischer Schwachstellen, was insbesondere in dynamischen Bedrohungslagen ein entscheidender Vorteil ist.
Dennoch ersetzt Automatisierung nicht die strategische Steuerung. Priorisierung, Testkonzepte, Notfallpläne und Verantwortlichkeiten bleiben unverzichtbar. Erfolgreiches Patch-Management entsteht dort, wo technische Werkzeuge mit klaren Prozessen kombiniert werden. Besonders wirkungsvoll ist ein Ansatz, der Sicherheitsbewertung, Change-Management und Betriebsverantwortung miteinander verbindet.
Patch-Management als Teil moderner IT-Governance
Ein ausgereiftes Patch-Management stärkt nicht nur einzelne Systeme, sondern die gesamte Organisation. Es verbessert die Planbarkeit von Wartungen, reduziert Ausfallzeiten und erhöht das Vertrauen in digitale Prozesse. Darüber hinaus unterstützt es die Einhaltung regulatorischer Vorgaben, weil nachvollziehbar belegt werden kann, wie mit bekannten Schwachstellen und technischen Risiken umgegangen wird. Gerade in Branchen mit hohen Anforderungen an Datenschutz, Verfügbarkeit und Compliance ist dies von großer Bedeutung.
Langfristig zahlt sich ein konsequenter Umgang mit Updates in mehrfacher Hinsicht aus. Die IT bleibt widerstandsfähiger, Supportaufwände sinken und Sicherheitsvorfälle lassen sich wirksamer verhindern. Patch-Management ist damit weit mehr als das bloße Einspielen von Aktualisierungen. Es ist ein kontinuierlicher Steuerungsprozess, der Stabilität, Sicherheit und Effizienz in einer digitalen Organisation auf ein belastbares Fundament stellt.